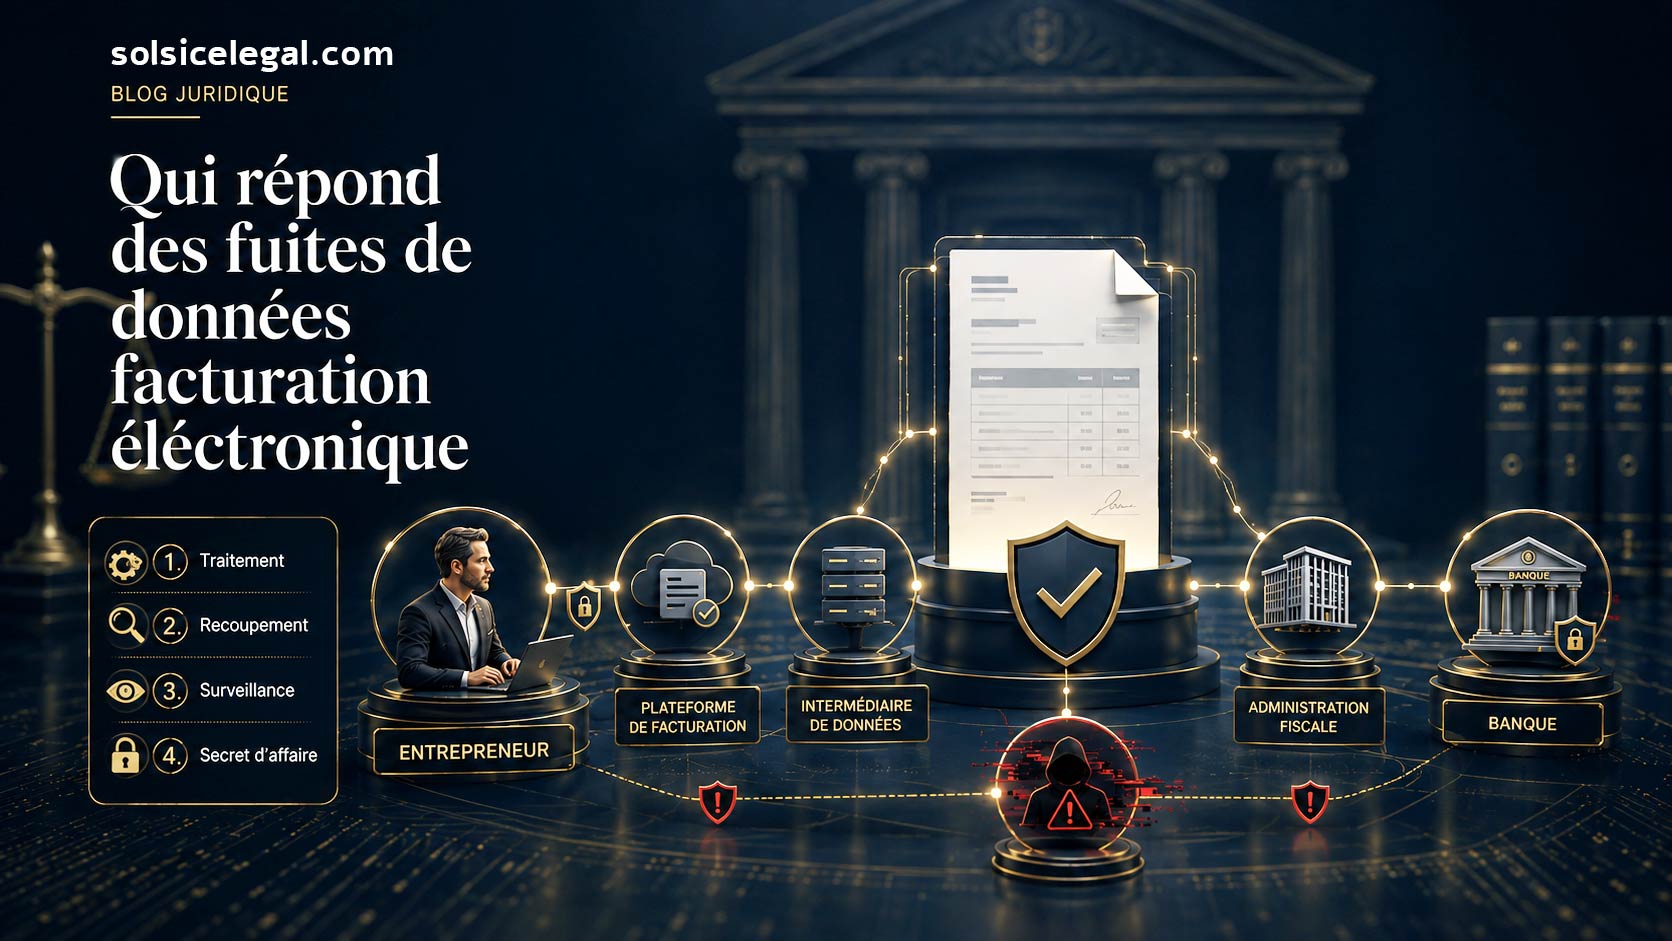
Responsabilité RGPD facturation électronique : lorsqu’une facture circule entre plusieurs opérateurs, qui répond juridiquement d’une fuite ? On a vu dans un autre débat que le risque concerne les fuites, mais aussi les détournements pour revente, et que pour certains, ces informations sur les flux d’affaires des concurrents valent de l’or. Il y a des textes, mais ce sont ceux du droit commun de la responsabilité et de la réparation des préjudices, et rien n’est prévu spécifiquement pour la facturation électronique à la date du débat (Aout 2026).
On sait cependant, selon la communication du gouvernement en juillet-aout, que des organismes bancaires (qui sont des sociétés commerciales privées, pas des banques centrales ou des services publics) pourront traiter les informations dans un but de crédit aux entreprises. Donc, il y a effectivement des traitements en bout de chaîne.
Mais ceux-ci ne sont pas sous la responsabilité de l’entrepreneur qui n’a pas son mot à dire quant à la profondeur desdits traitements, recoupements ou autres mesure de notation : inutile donc de mettre un bandeau de cookies ou politique de données sur les factures.
On sait aussi que les plateformes PDP sont des sociétés privées, qui peuvent être situées hors de l’Union Européenne, et donc assez éloignée de la juridiction française, en distance kilométrique comme en droit, ce qui suppose, à priori, un passage par le droit international privé.
Le débat ci-dessous reste confiné au RGPD et teste la frontière juridique entre responsabilité du responsable de traitement et obligations propres des intermédiaires au titre du RGPD.
Voir le débat, le verdict et le QCM :
https://solsicelegal.com/public/debates/lorsqu-une-plateforme-agreee-de-facturation-electronique-tra-1293ead30c93
La thèse en débat
« Lorsqu’une plateforme agréée de facturation électronique transmet ou rend accessibles les données de facturation à plusieurs opérateurs privés, l’entreprise émettrice des factures demeure seule responsable, au titre du RGPD, de toute violation ultérieure de ces données, indépendamment du rôle effectivement joué par la plateforme, les banques, les sous-traitants ou les autres destinataires.»
Le tournoi conclut FALSE, avec une certitude finale de 91 %. Les quatre confrontations aboutissent à un verdict final de TRUE = 0,00 contre FALSE = 3,65 (l’entreprise déclarante n’est pas seule responsable au titre du RGPD).
Le déroulement des débats
Le camp TRUE part du principe que l’entreprise émettrice demeure normalement le responsable des traitement autour duquel s’organise la conformité. Les articles 5(2), 24, 28 et 32 du RGPD lui imposent notamment de démontrer sa conformité, de choisir des sous-traitants présentant des garanties suffisantes et de superviser la sécurité. Il insiste aussi sur les articles 33 et 34 : lorsqu’une violation intervient, le responsable du traitement conserve un rôle central dans l’analyse du risque, la documentation de l’incident et, le cas échéant, sa notification.
Le camp FALSE attaque plutôt le caractère exclusif affirmé par la thèse. L’article 82 prévoit lui-même une responsabilité possible du sous-traitant lorsqu’il méconnaît ses obligations propres ou agit en dehors des instructions reçues.
La discussion se déplace alors vers la qualification juridique de chaque acteur. Une banque ou une plateforme utilisant les données pour des finalités qu’elle détermine elle-même peut devenir responsable du traitement pour cette opération. Une responsabilité conjointe peut également apparaître selon la répartition effective des finalités et des moyens.
Au fil des réfutations, le camp TRUE défend surtout l’idée d’une responsabilité principale ou d’un rôle de coordination de l’émetteur (ndlr: rôle qu’il n’a pas en réalité, les traitements échappant totalement à son contrôle et à son consentement). C’est précisément là que le camp FALSE prend l’avantage : « principalement responsable » ne signifie plus « seule responsable ».
Les textes, notions et jurisprudences mobilisés
Le raisonnement est principalement construit autour du Règlement (UE) 2016/679, notamment de ses articles 4(7), 5(2), 24, 26, 28, 32, 33, 34 et 82. Les articles 28(10) et 82 jouent un rôle particulier dans la réfutation puisqu’ils permettent de distinguer les obligations et responsabilités attachées aux différents acteurs d’une chaîne de traitement.
Le rapport mobilise également les Guidelines 07/2020 de l’EDPB sur les notions de responsable du traitement et de sous-traitant, ainsi que l’Opinion 22/2024 relative au recours aux sous-traitants et sous-traitants ultérieurs. La CNIL est utilisée sur les règles de notification des violations de données et sur la possibilité de sanctionner directement un sous-traitant pour ses propres manquements (mais c’est une sanction administrative, pas en vue de la réparation d’un préjudice).
Le débat évoque par ailleurs la jurisprudence de la CJUE sur la détermination fonctionnelle des responsabilités, notamment le cas d’un exploitant de site utilisant un module social. Il s’agit de l’arrêt Fashion ID, C-40/17, dans lequel la Cour raisonne sur les opérations pour lesquelles chaque acteur détermine effectivement les finalités et les moyens.
Le rapport renvoie également à CJUE, C-340/21, VB c. Natsionalna agentsia za prihodite, relatif aux conditions de responsabilité consécutives à une violation de données causée par un tiers.
Contexte en août 2026 ?
À compter du 1er septembre 2026, l’absolue totalité des entreprises françaises – même les plus insignifiantes – doivent être capables de recevoir des factures électroniques. Les grandes entreprises et ETI sont soumises à l’obligation de réception ET d’émission à cette date. Le dispositif conduit les entreprises à passer par des plateformes agréées privées et commerciales, ce qui augmente mécaniquement le nombre d’acteurs participant aux traitements des flux de facturation.
Par ailleurs, les services des états et les acteurs privés sont de plus en plus la cible de piratages, mais aussi de détournement de données pour leur revente à qui est interessé (liste en fin de l’article en lien).
Est-ce un bienfait que d’avoir des platformes de déclaration qui répondent des détournements et fuites du fait de leur statut d’entreprises privées soumises au droit civil et commercial ? Ce n’était en effet pas le cas des services de l’Etat et il ne semble pas que des textes exonèrent ces entreprises PDP ou d’autres sous-traitants, de leur responsabilité de droit commun, en l’état du droit en août 2026.
Résumé du débat
| Description | Details |
|---|---|
| Voir le rapport original : | https://solsicelegal.com/public/debates/lorsqu-une-plateforme-agreee-de-facturation-electronique-tra-1293ead30c93 |
| 30 pages | |
| Langue d’origine | Français |
| Scores | Weighted score : TRUE = 0,00 ; FALSE = 3,65. Verdict final : FALSE, certitude 91 %. |
| IA du think tank | openai/gpt-5.6-luna-pro ; openai/gpt-5-mini ; google/gemini-3.5-flash-lite ; tencent/hy3. |
| Arbitre-greffier | deepseek/deepseek-v3.2. |
| Données | 12 termes dans le lexique juridique. 1 tableau : matrice des quatre débats présentant les modèles TRUE/FALSE, scores moyens, tokens, gagnant, verdict et niveau de confiance. |
| Langue du QCM | Français |