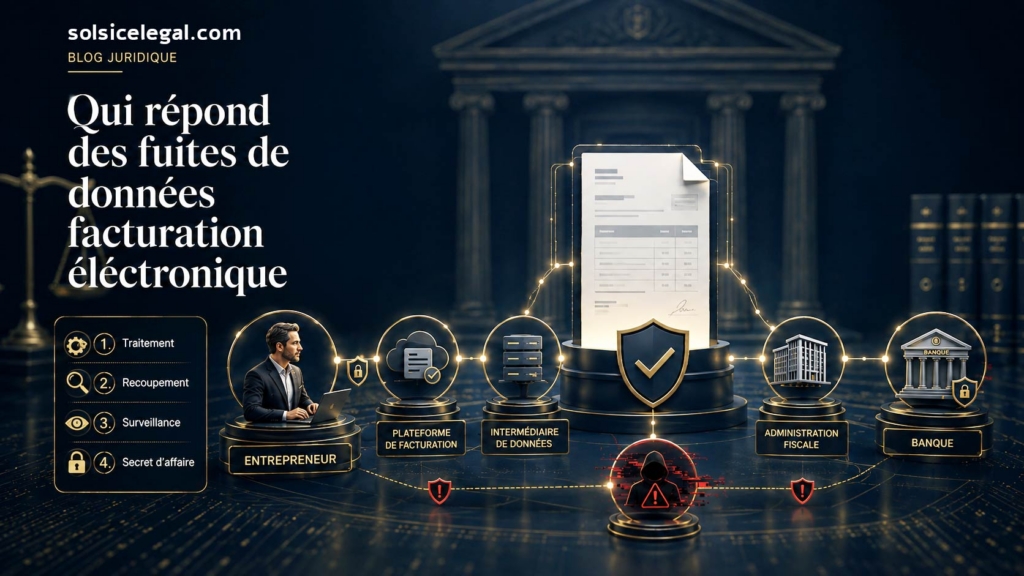
Responsabilité et facturation électronique : la loi impose de passer par des plateformes qui transmettent ensuite les données à plusieurs acteurs privés (banques) ou étatiques (services fiscaux) sans contrôle de la part de l’entreprise qui transmet ses factures.
Après 2 piratages significatifs de la Direction générale des Impôts (en février 2026 et en juin 2026), la question est d’actualité.
Dans ce débat, on va au-delà de la violation des données, pour inclure tout risque quel qu’il soit. Par exemple, si un destinataire est aussi investisseur d’une société concurrente de la vôtre, comment limiter les conflits d’intérêts.
En fin d’article, une liste non exhaustive de risques, et rappels de quelques affaires UE connues de détournement de données sans aucun piratage stricto census.
Et pour connaître quelques voies de recours en la matière : https://customers.solsice.com/blog-legalfr/entreprise-recours-facturation-electronique-donnees/ Ou la responsabilité RGPD de l’entreprise : cette analyse
Revenons au sujet du jour, la réalisation d’un risque lié à la circulation et au recoupement des données. :
Voir le débat, le verdict et le QCM :
https://solsicelegal.com/public/debates/lorsqu-une-entreprise-est-legalement-tenue-de-transmettre-se-89a43493d5ea
La thèse
« Lorsqu’une entreprise est contrainte par la loi de transmettre ses données de facturation à une plateforme tierce, laquelle les communique ensuite à d’autres acteurs privés, l’entreprise supporte intégralement les risques juridiques liés à cette circulation ultérieure des données. De plus, elle ne peut pas se prévaloir du caractère obligatoire de cette transmission pour limiter sa propre responsabilité civile ou pour obtenir une réparation en cas de préjudice subi. »
Ici, il n’est pas question de cyberattaque, mais d’une éventualité de préjudice quel qu’il soit (voir la liste non-exhaustive d’exemples de préjudices, en fin d’article).
Le risque peut être initialement du à une fuite, mais aussi à un détournement ou une utilisation abusive sans aucun piratage. C’est arrivé par le passé dans des administrations diverses.
La question est d’abord de savoir si l’obligation légale est en soi une base de licéité exonératrice, puis, s’il existe des moyens d’obtenir réparation en cas de réalisation d’un préjudice.
A noter aussi que la question évoque “la plateforme imposée par la loi” sans plus de précision : nous n’avons pas souhaité introduire la notion de choix de la platforme par l’entreprise, car il est rare que cette dernière dispose d’informations vraiment utiles pour faire un choix éclairé : entre les services payants ou gratuits ou annexés à d’autres offres commerciales du type “votre compte bancaire gratuit avec plateforme PDP gratuite”, cette formulation évacue d’abord les arguments du type “l’entreprise n’avait qu’à mieux choisir” ou “il faut prendre une assurance supplémentaire”. Toutes les entreprises ne pourront pas choisir et prendront la PDP qui leur semble la plus adaptée, la plus gratuite, la moins ceci ou celà, dans un contexte d’urgence sous peine de sanctions fiscales.
Car, si un choix est possible en fonction du prix, des CGV ou d’autres paramètres, cette information n’est pas pertinente au regard de droits qui, en théorie, devraient être les mêmes quelle que soit la plateforme séléctionnée, alors que le choix est soumis à des contextes variables qui n’ont pas grand chose à voir avec le choix éclairé, vu qu’elles sont toutes agréées ou recommandées par l’Etat, même celles qui sont situées en Australie.
Les débats sur les responsabilités en matière de facturation électronique (aout 2026)
Le camp TRUE l’emporte principalement parce que la transmission obligatoire ne fait pas disparaître la responsabilité RGPD de l’entreprise vis à vis des données de ses clients.
Le camp FALSE a néanmoins démontré que la responsabilité devait être répartie selon les fautes, les rôles et le lien de causalité, ce qui demande une capacité de preuve que la majorité des entreprises n’ont pas.
Il est établi que des recours contre la plateforme demeurent juridiquement possibles, sous certaines conditions.
La décision finale retient que, a priori, l’entreprise supporte le risque juridique en première ligne, même si elle n’est pas nécessairement responsable de manière définitive ou exclusive si elle parvient à démontrer des fautes d’autres parties et est suffisement armée pour une procédure judiciaire qui peut prendre plusieurs années.
Pour plus de détails, voir l’analyse en lien, plus bas.
Le contexte du débat : la facturation électronique en juillet-aout 2026
Daté du 3 août 2026, le débat intervient dans le contexte de la généralisation progressive de la facturation électronique et du piratage constant de données des services fiscaux ou bancaires, entre autre entités.
Voir les autres analyses sur la responsabilité de l’entrepreneur en cas de piratage de données ou la possibilité d’utiliser la responsabilité du sous-traitant en vertu du RGPD
Exemples de préjudices :
- Perte de pouvoir de négociation. Un client découvre que d’autres clients bénéficient de prix sensiblement inférieurs. Il exige une baisse de prix sous menace de départ chez un concurrent.
- Érosion des marges. La révélation de conditions tarifaires conduit à des demandes d’alignement, de remises ou de nouveaux appels d’offres. Le dommage peut alors être chiffré par la différence entre les marges antérieures et les marges obtenues après renégociation.
- Perte d’un client ou d’un fournisseur. Un partenaire considère que les conditions consenties à d’autres entreprises démontrent qu’il est mal traité et met fin à la relation commerciale, même si aucune règle juridique ne lui imposait d’obtenir les mêmes conditions.
- Renégociation par un fournisseur. Un fournisseur apprend ou déduit les prix auxquels l’entreprise revend ses produits et estime que celle-ci dispose d’une marge supérieure à ce qu’il imaginait. Il impose alors une augmentation de ses propres prix.
- Révélation de la structure des marges. En croisant prix d’achat, prix de vente, volumes et identité des contreparties, il devient possible d’estimer la marge réalisée sur certaines opérations. Cette information peut devenir extrêmement utile dans une négociation commerciale.
- Désintermédiation. Les données permettent d’identifier ou de mieux comprendre la relation entre fournisseurs, intermédiaires et clients. Un fournisseur et un client peuvent alors être incités à traiter directement, supprimant l’entreprise intermédiaire de la chaîne de valeur.
- Révélation de la dépendance économique. Une concentration importante du chiffre d’affaires auprès de quelques clients ou des achats auprès de quelques fournisseurs peut être déduite des flux. Le partenaire qui comprend qu’il est difficilement remplaçable obtient mécaniquement davantage de pouvoir de négociation.
- Révélation de la stratégie commerciale. L’apparition de nouveaux clients, de nouveaux fournisseurs, de volumes inhabituels ou de transactions dans certaines zones peut révéler une entrée sur un marché, le lancement d’une activité ou un changement de stratégie avant toute communication publique. Il en va de même avec de nouvelles dépenses qui peuvent dénoter un nouveau projet qui se mets en place.
- Perte d’une opportunité commerciale. Un acteur qui apprend qu’une entreprise travaille déjà avec tel fournisseur, tel distributeur ou tel client peut modifier son propre comportement : refuser un partenariat, anticiper une offre concurrente ou accélérer son implantation sur le même marché.
- Activation de mécanismes contractuels. Les informations révélées peuvent permettre à une contrepartie de rechercher l’application d’une clause de client le plus favorisé, d’une clause d’audit, d’un mécanisme de ristourne, d’une exclusivité ou d’un engagement de volume. Même si sa prétention échoue finalement, l’entreprise peut supporter des coûts importants de contestation.
- Coûts de défense et de renégociation. Honoraires juridiques, audits, conseil, mobilisation des équipes commerciales, concessions consenties pour conserver un client, changement de fournisseur ou réorganisation des contrats constituent eux-mêmes des conséquences économiques mesurables.
- Atteinte potentielle à une information confidentielle ou à un secret d’affaires. Certaines données de facturation peuvent, selon les circonstances, révéler des prix, marges, volumes, fournisseurs ou méthodes commerciales dont l’entreprise cherchait effectivement à préserver la confidentialité. Leur qualification juridique exacte dépend toutefois des conditions applicables au cas considéré.
Les affaires ci-dessous ne sont pas à strictement parler des piratages de données, mais plutôt des détournements par des personnes qui y avaient accès dans l’exercice de leurs fonctions. On surligne quelques cas qui semblent significatifs dans le régime de facturation éléctronique “à la française” (un des régime les plus extrêmes d’Europe, alors que d’autres imposent des seuils de CA et/ou sont des services publics).
| Pays / affaire | Ce qui s’est passé | Données concernées | Argent / contrepartie | État de l’affaire |
|---|
| 🇫🇷 Affaire Haurus – DGSI | Un agent de la DGSI utilisait ses accès professionnels pour obtenir des informations qu’il proposait sur le darknet. | Adresses, plaques d’immatriculation, cartes grises, relevés téléphoniques et informations provenant de fichiers policiers. | Il a estimé ses gains à environ 30 000 €. | Condamné en appel en 2021 à 5 ans de prison, avec interdiction définitive d’exercer dans la police ou la fonction publique. |
| 🇫🇷 Gendarmes du Val-d’Oise – Pontoise, 2026 | Des gendarmes adjoints effectuaient des consultations et, dans certains cas, des modifications de fichiers pour des tiers liés notamment au trafic automobile. | FPR, fichiers d’immatriculation et autres fichiers du ministère de l’Intérieur. | L’un des agents aurait encaissé 131 000 € ; le dossier portait sur des milliers d’opérations. | Trois gendarmes condamnés le 30 janvier 2026, avec prison, amendes et interdiction définitive d’emploi public. |
| 🇫🇷 DOPC Paris – 2025 | Un gardien de la paix est soupçonné d’avoir vendu des consultations réalisées à partir de son terminal professionnel. | TAJ, FPR, FOVeS, donc antécédents, personnes recherchées, véhicules et objets signalés. | Certaines recherches auraient été vendues jusqu’à 100 € l’unité. | Mis en examen notamment pour corruption passive, violation du secret professionnel et détournement de finalité d’un fichier. |
| 🇫🇷 DGFiP de Tours | Deux agents des finances publiques ont été mis en cause dans un système portant sur des informations fiscales ; selon l’enquête rapportée, l’un des agents avait reconnu les faits tandis que son épouse les contestait. | Données de contribuables / fiches fiscales. | Système de corruption allégué autour de l’accès aux données fiscales. | Affaire judiciaire rendue publique à partir de 2022-2023. |
| 🇫🇷 Courbevoie – 2026 | Un policier est soupçonné d’avoir vendu entre 2023 et 2024 des données policières à une connaissance appartenant à une organisation criminelle. | Fichiers de police. | Contreparties alléguées dans le cadre d’un dossier de corruption. | Mis en examen et placé en détention provisoire en juin 2026 ; procédure en cours. |
| 🇳🇱 Pays-Bas – Mark M. | Un policier a mis en place pendant plusieurs années une sorte de service de renseignements pour des criminels, en interrogeant les systèmes internes de la police. | Informations confidentielles relatives à des personnes et à des enquêtes pénales. | Au moins 80 000 € de revenus inexpliqués ; plus de 28 000 recherches dans BlueView. | Condamné à 5 ans de prison et interdit de fonction publique pendant dix ans (seulement?) |
| 🇧🇪 Parquet d’Anvers – Duygu C. | Une assistante administrative du parquet recherchait, contre rémunération, les personnes demandées par des intermédiaires puis transmettait les résultats. | Registre national belge + système informatique du parquet. | Elle a reconnu avoir reçu de l’argent ; le dossier mentionne notamment 1 100 € versés par son cousin pour certaines recherches. | Condamnée en 2023 à 40 mois de prison et 16 000 € d’amende, partiellement assortis du sursis. |
| 🇮🇹 Naples – 2026 | Des policiers sont soupçonnés d’avoir recherché dans les bases de l’État des informations ensuite vendues à des détectives privés et sociétés de recouvrement. | Informations judiciaires mais aussi, selon les enquêteurs, données fiscales et bancaires concernant notamment entrepreneurs, financiers et célébrités. | Revente commerciale des renseignements alléguée. | 29 personnes sous enquête en mai 2026 pour notamment corruption, accès illégal aux systèmes et révélation de secrets professionnels. |
| 🇦🇹 Autriche – Egisto Ott | Un ancien responsable du renseignement autrichien a procédé à des recherches non autorisées dans des fichiers officiels au profit du réseau lié à Jan Marsalek ; l’adresse de personnes recherchées par la Russie faisait notamment partie des renseignements transmis. | Bases policières et autres bases officielles, plus matériels et données gouvernementales sensibles. | Le dossier comporte des faits de corruption ; un ordinateur sécurisé a notamment été remis contre 20 000 €. | Condamné en mai 2026 à 4 ans et 1 mois de prison, décision annoncée comme devant faire l’objet d’un recours. |
Résumé
| Description | Détails |
|---|---|
| Voir le rapport original : | https://solsicelegal.com/public/debates/lorsqu-une-entreprise-est-legalement-tenue-de-transmettre-se-89a43493d5ea |
| 31 pages | |
| Langue d’origine | Français |
| Scores | Scores pondérés : TRUE = 0,50 ; FALSE = 2,15. Verdict final : FALSE, avec 81 % de certitude (score sans importance vu la double question posée – il faut regarder le verdict et la score de chaque débat). |
| IA du think tank | 4 IA : openai/gpt-5.6-luna-pro ; google/gemini-3.5-flash-lite ; tencent/hy3 ; openai/gpt-5-mini |
| Arbitre-greffier | deepseek/deepseek-v3.2 |
| Données | 32 termes dans le lexique. 1 tableau de données : matrice des quatre débats indiquant les modèles TRUE et FALSE, leurs scores moyens, les jetons, le vainqueur, le verdict et le niveau de confiance |
| Langue du QCM | Français |